Meta 常驻型 AI 代理 Muse 的安全机制详解
個人情報を扱う常駐型AIエージェント「Muse」のセキュリティの仕組み
总结了处理个人信息的常驻型AI代理“Muse”的安全机制。
目次
- 1. 前言
- 2. Muse Secure VM
- 2-1. Muse Secure VM - 用户专用的执行环境
- 2-2. PostgreSQL - 个人信息与内存的存储
- 2-3. hatch-authd - 密码与API密钥的保护
- 2-4. privsep - 权限分离
- 2-5. Sentinel - 操作与通信的权限管理
- 3. Computer Use 和购物的安全措施
- 3-1. Computer Use 的安全措施
- 3-2. 购物的安全措施
1. 前言
2026年9月8日,Meta发布了关于常驻AI代理“Muse”安全设计的技术文章“How We Built Safety Into Muse”。
Muse是一个能够记忆用户偏好和个人信息,并自主执行邮件确认、日程管理、购物和网页操作等任务的AI代理。
虽然这些功能十分便利,但随之而来的问题是:将地址、密码、邮件和支付信息等交给AI是否安全?
针对这一问题,Meta采用了一套结合专用云端虚拟机(VM)、认证信息隔离、权限管理和提示注入防护的机制。
本文将基于该技术方案,介绍Muse的安全架构。
2. Muse Secure VM
2-1. Muse Secure VM - 用户专属的执行环境
在Muse中,每个用户都会配备专用的Linux虚拟机“Muse Secure VM”。
该VM内置浏览器和存储等功能,AI代理可执行运行程序、操作文件以及启动子代理等任务。
主要特点如下:
・专用VM:为每个用户提供独立运行环境
・持久化存储:保存用户的记忆信息和文件等
・认证信息隔离:将密码和OAuth令牌与AI隔离
・外部通信控制:仅允许执行授权的操作和通信
・持续运行:支持定时任务和子代理
VM内部大致分为两个区域。
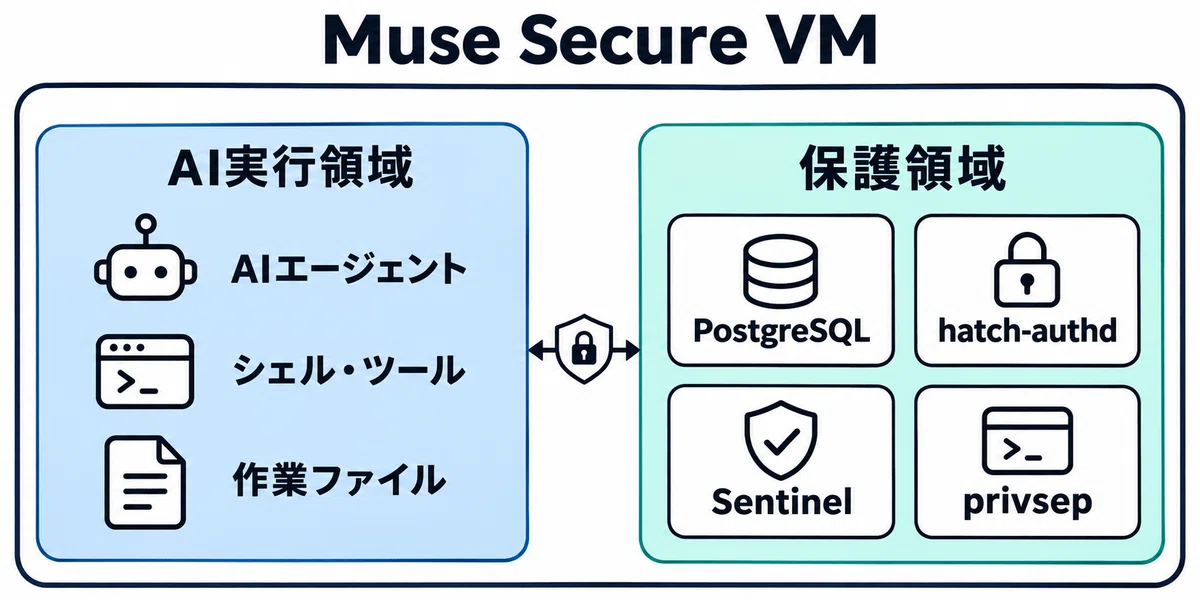
AI执行程序和工具的“AI执行区域”与管理数据和认证信息的“保护区域”相互分离。
由此设计可在AI发生误操作或遭受外部攻击时,限制对重要信息的访问,从而减轻损害。
2-2. PostgreSQL - 个人信息与内存的存储
在Muse中,用户相关信息和代理状态保存在专用虚拟机(VM)内。内存等持久化应用数据由与AI执行环境隔离的“PostgreSQL”进行管理。此外,用户的文件以及Muse生成的文件也存储在专用VM内。
用户可以查看、编辑和下载已保存的内存。
例如,如果记住了地址或食物偏好,就可以将其用于填写网页表单或寻找餐厅。
不过,并未公开内存的内部格式、是否使用了向量搜索或RAG等细节。
2-3. hatch-authd - 保护密码和API密钥
在Muse中,密码和OAuth令牌等通过一个与AI隔离的认证信息存储库进行管理。
承担这一角色的是“hatch-authd”。
例如,当Muse访问Gmail时,流程如下。
(1) Muse 要求操作 Gmail
(2) Sentinel 确认操作许可
(3) 专用组件处理认证信息
(4) 仅对允许的通信使用真实认证信息
AI 接收的不是真实的认证令牌,而是代理令牌。在实际通信时,Sentinel 会将其替换为所需的认证信息。
由此,降低了 AI 直接读取密码或 API 密钥的风险。
此外,邮件中包含的一次性验证码和密码重置链接等,也会被过滤器或分类模型排除。
2-4. privsep - 权限隔离
“privsep”(Privilege Separation)是一种将操作外部服务的程序与 AI 执行环境隔离的机制。
Muse 在操作 Gmail 或 Google Calendar 时,AI 只需发出操作请求,实际处理由权限受限的专用工作进程执行。
例如,负责操作日历的工作进程不会被授权访问用于邮件的认证信息。
因此,即使 AI 遵循恶意指令,也能防止其访问未授予工作进程的认证信息。
2-5. Sentinel - 操作与通信的权限管理
“Sentinel”是用于控制 Muse 对外部服务的操作及网络通信的组件。
privsep 限制“可以以何种权限执行处理”,而 Sentinel 则判断“是否允许该操作”。
判断分为以下三种类型:
・允许:根据权限设置执行操作
・拒绝:阻止被禁止的操作
・确认:向用户请求批准
如果需要批准,将显示一个独立于 AI 对话的界面。这是一种称为“Human in the Loop”(人工确认/批准)的机制,由用户对购买等重要操作进行批准。通过使用独立界面,可防止恶意指令导致的批准伪造。
批准的指定范围包括一次性、按任务、限时以及持续允许等。此外,在外部通信中,会检查连接目标域名、IP 地址、HTTP 方法、URL 等。
此外,Linux 使用“eBPF”来追踪访问用户数据的进程。访问了用户数据的进程将被排除在自动通信许可范围之外,并在必要时征求用户的批准。
这有助于降低访问个人信息的程序无条件向外部发送信息的风险。
3. Computer Use 与购物的安全措施
3-1. Computer Use 的安全措施
Muse 利用基于 Chromium 的浏览器执行网站操作。虽然浏览器操作由专用的子代理处理,但 AI 无法直接使用 Chrome DevTools,且可操作的功能受到限制。
主要限制如下:
・通过页面的可访问性树获取内容
・无法在页面中执行任意JavaScript
・输入密码时暂停AI代理
・检测个人信息的误发或危险表单提交
・阻止访问恶意网站
密码从专用UI保存到受保护区域,仅在需要时输入到浏览器中。
3-2. 购物安全措施
Muse为购物结算也准备了特殊机制。
即使使用现有的支付信息,每次购买都需要用户确认。
首次使用的商店进行结算时,通过Muse钱包功能与“Stripe Link”的联动,会生成一次性卡号。该卡号设置了使用店铺、金额和有效期的限制。
因此,即使支付信息因某种原因泄露,也能将损害限定在普通信用卡号码泄露的情况之下。
4. 提示注入对策
常驻型AI代理的一大威胁是“提示注入”。
这是一种将恶意指令嵌入邮件或网页等位置,让阅读了这些内容的AI代理执行原本未被授权的操作的攻击方式。
Muse采用了多种防御措施的组合。
(1) 模型学习:识别恶意指令并使其不予遵从
(2) 外部数据区分:将邮件和网页视为不可信输入
(3) 检测模型:通过多个分类模型检测攻击
(4) 执行环境隔离:限制AI可操作的范围
(5) Sentinel检查:限制外部通信和危险操作
(6) 用户确认:在重要操作中由人类做出最终判断
尤其重要的是,即使AI模型未能识破攻击,也能通过其他机制阻止操作。
不过,Meta自身也指出提示注入仍是未解决的问题,并说明Muse并非绝对安全。
5. Meta能否查看个人信息
当前的Muse Secure VM对用户间数据进行隔离,并通过运营政策限制Meta员工的访问。
然而,当前的Muse Secure VM在设计上并未从技术上完全防止Meta访问用户数据。Meta解释说,在需要提供服务运营、支持和安全保障等情况下,可以访问数据。
为应对这一问题,Meta 还在开发“Muse Confidential VM”。这是一种通过加密技术使 Meta 自身也无法访问 VM 内信息这一状态可被验证的机制。
在2026年9月发布时,该功能处于有限的测试阶段,并计划在年内提供。不过,截至2026年11月,尚未确认已开始一般提供。
6. 将数据用于AI学习
在Muse中,对话内容、工具执行历史、子代理之间的处理历史等可能会被用于AI模型的学习。
Meta表示,在用于学习之前,会从这些数据中去除主要的个人身份信息。
不过,初始设置中学习用途已启用,如果不希望被使用,需要从Muse的设置中选择退出。
由于Muse会处理个人信息、电子邮件、日历等内容,如果重视隐私,建议关闭将数据用于学习的功能。
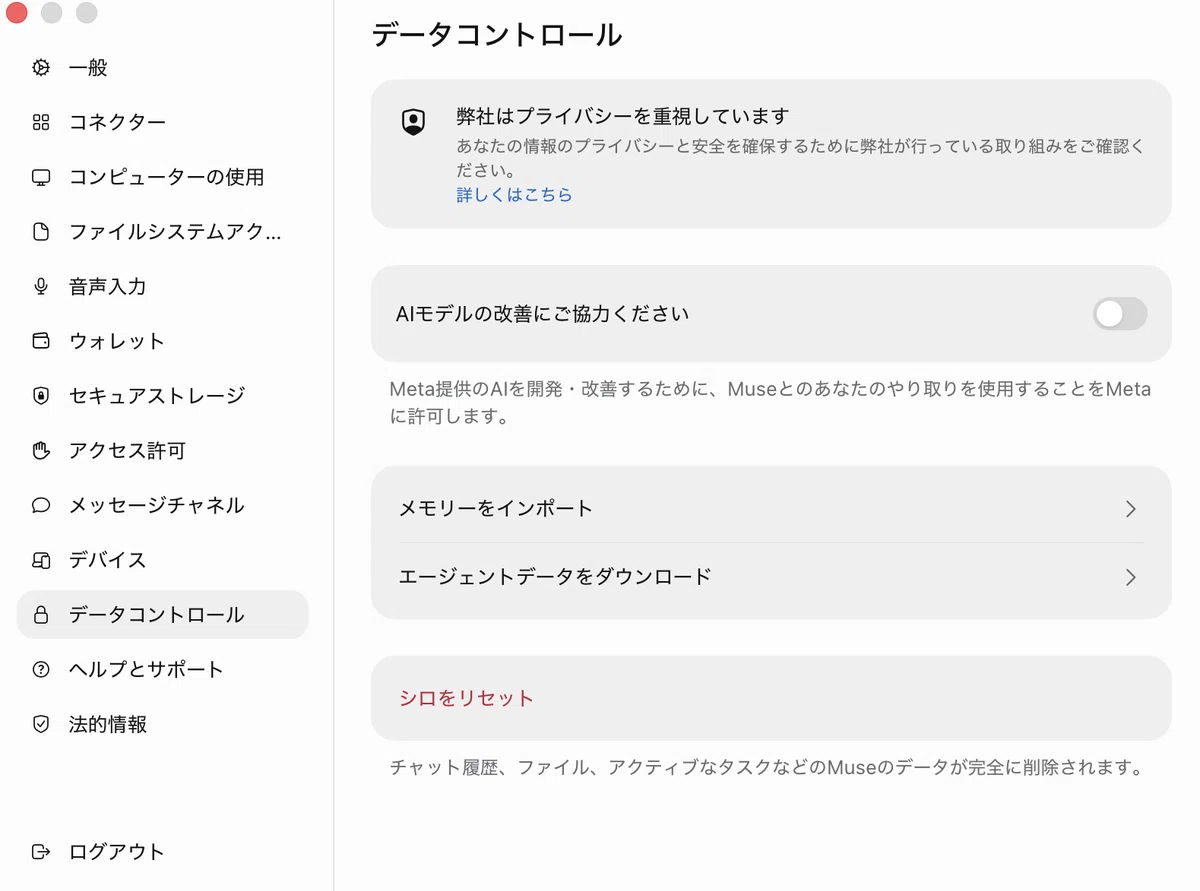
此外,据Meta称,不会将Muse的对话或VM内的数据直接共享给Meta的广告系统。不过,Muse访问外部网站的结果,可能会对该网站的广告投放产生间接影响。
7. 总结
Muse 安全设计的特点在于,不单纯依赖 AI 模型的判断来确保安全,而是将执行环境、认证信息、外部通信和审批流程进行了分离。
特别是以下机制非常重要。
・Muse Secure VM:为每个用户独立提供的云端环境
・PostgreSQL:管理内存等持久化数据
・hatch-authd:将密码和认证令牌与 AI 隔离
・Sentinel:控制对外部服务的操作和网络通信
・Human in the Loop:由用户批准购买等重要操作
・Muse Confidential VM:旨在防止运营公司访问的机制
与传统聊天式 AI 不同,常驻型 AI 代理具备长期保存个人信息以及操作外部服务的能力。
因此,未来在挑选 AI 代理时,除了模型性能之外,“向 AI 展示什么”、“让 AI 执行什么”、“谁能访问存储的信息”这类安全设计似乎将成为重要的评判标准。
関連
来源:npaka · AI与游戏开发技术 · note.com